AIのリスクは「使わせない」では防げない
IPA(情報処理推進機構)が2026年1月に発表した「情報セキュリティ10大脅威 2026」で、組織向けの3位に「AIの利用をめぐるサイバーリスク」が初めて入りました。
IPAが挙げているのは、たとえば次のようなことです。
- AIをよく分からないまま使って、情報を漏らしてしまう
- AIの答えを確かめずに使って、問題を起こす
- AIを悪用した攻撃が、簡単に、巧妙になる
では、AIを禁止すればよいのでしょうか。
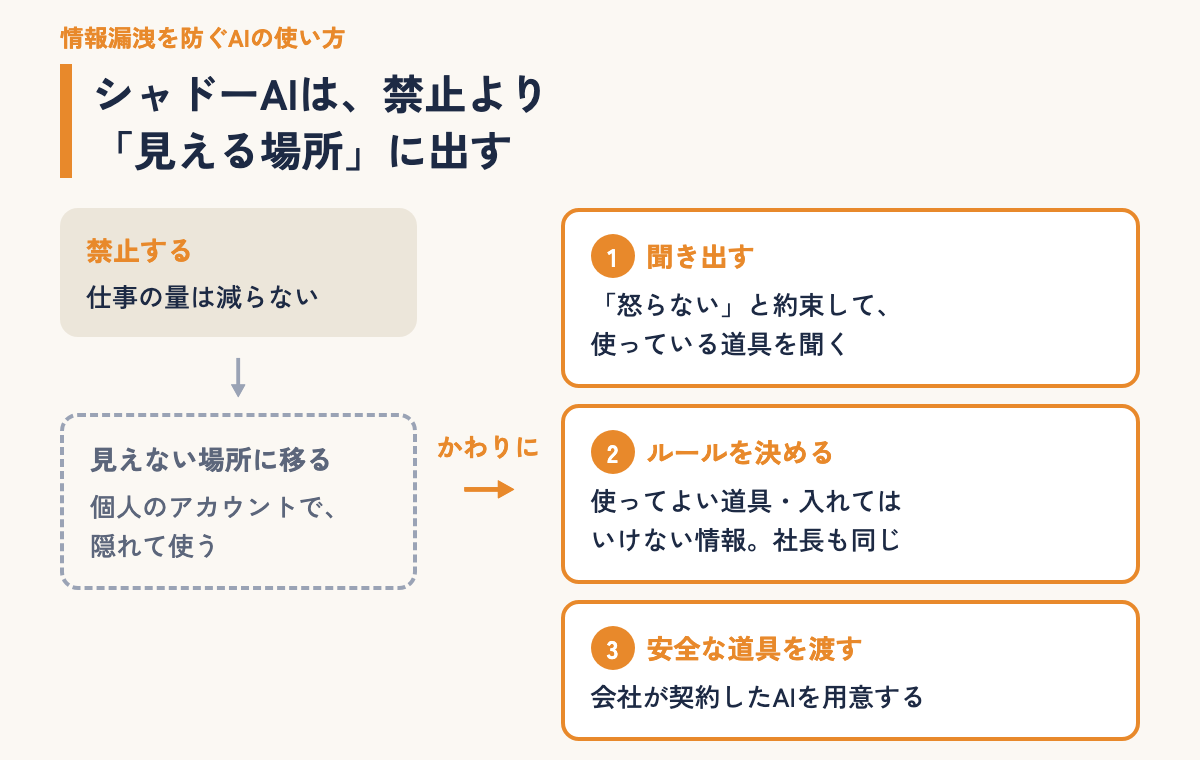
英米の従業員2,000人に聞いた調査(2026年1月公表)では、49%が「会社が認めていないAIを仕事で使っている」と答えました。同じ調査では、「会社が認めた道具がないなら、管理の外で使ってもよい」と考える人が63%いました。禁止しても、使われる場所が会社から見えなくなるだけです。見えない場所で使われるほうが、危険は大きくなります。
日本の会社のルールづくりは、まだ途中
総務省の「情報通信白書」(令和8年版)によると、生成AIを「積極的に活用する」か「領域を限って使う」という方針を定めた日本の会社は68.9%です。前の年の49.7%から増えましたが、中小企業では58.1%にとどまります。
使い方の決まりがない会社では、「何を入れてよいか」を一人ひとりが自分で判断しています。判断に迷った人は、上司に聞くか、黙って使うかのどちらかです。
TOCで見ると、ここにボトルネックが2つあります。上司に聞けば、上司の確認待ちで仕事が止まります。黙って使えば、確認そのものが抜け落ちます。
会社が決めることは3つだけ
情報漏洩を防ぐために、会社が先に決めることは3つです。

1. 使ってよい道具
社員が使ってよいAIを、会社が決めて用意します。安全な道具が手元にあれば、個人の無料アカウントに戻る理由がなくなります。
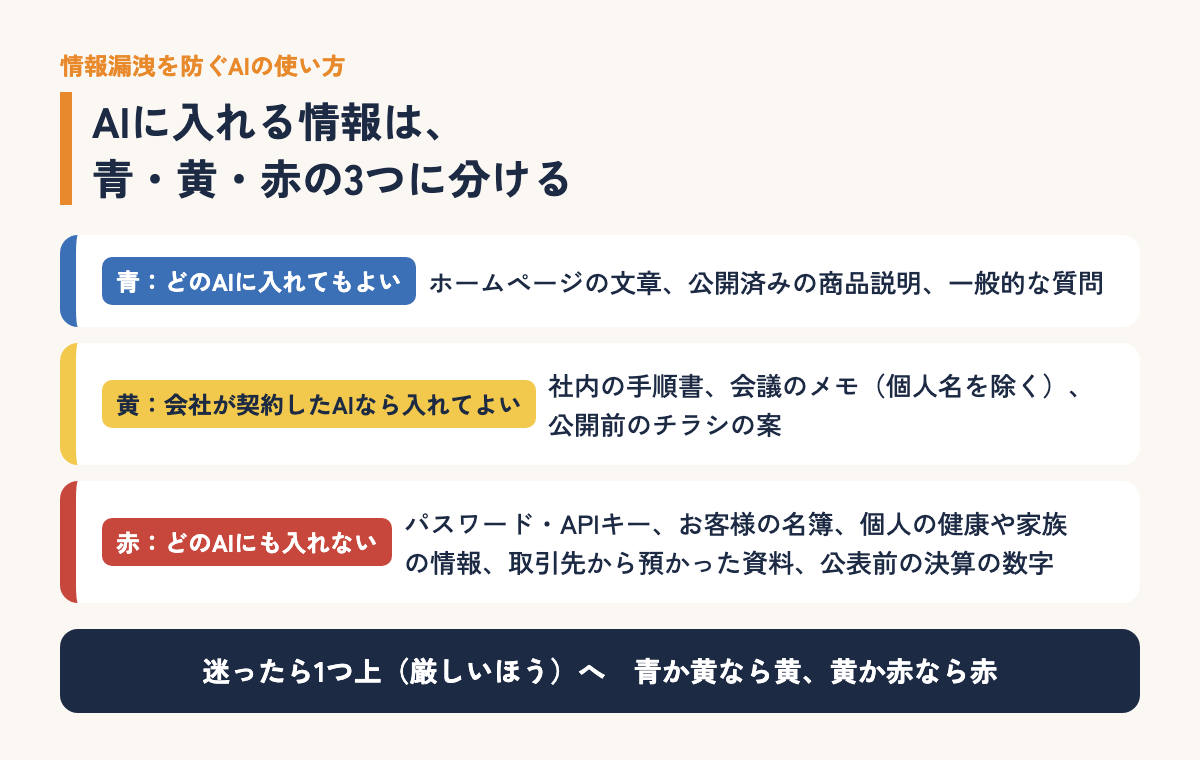
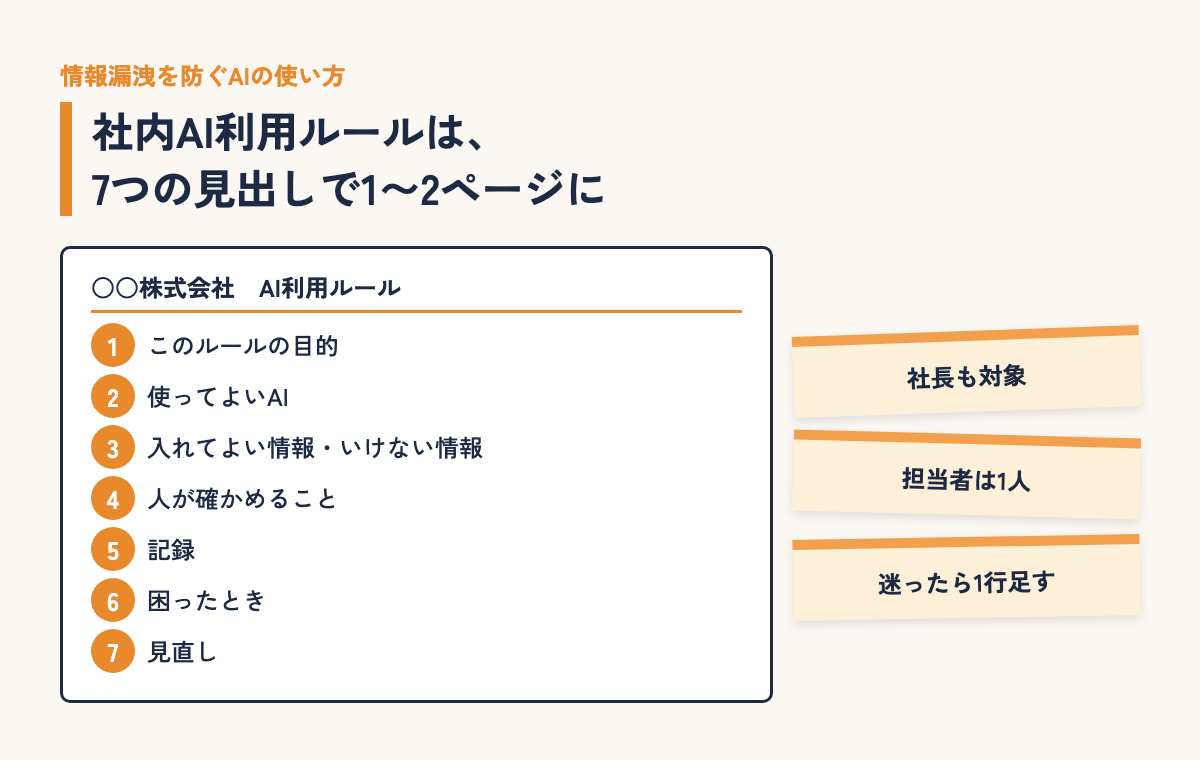
2. 入れてよい情報・いけない情報
社内の情報を「どのAIにも入れてよい」「会社の契約したAIなら入れてよい」「どのAIにも入れない」の3つに分けます。迷ったときに、その場で判断できるようにするためです。
3. 止める場所と記録
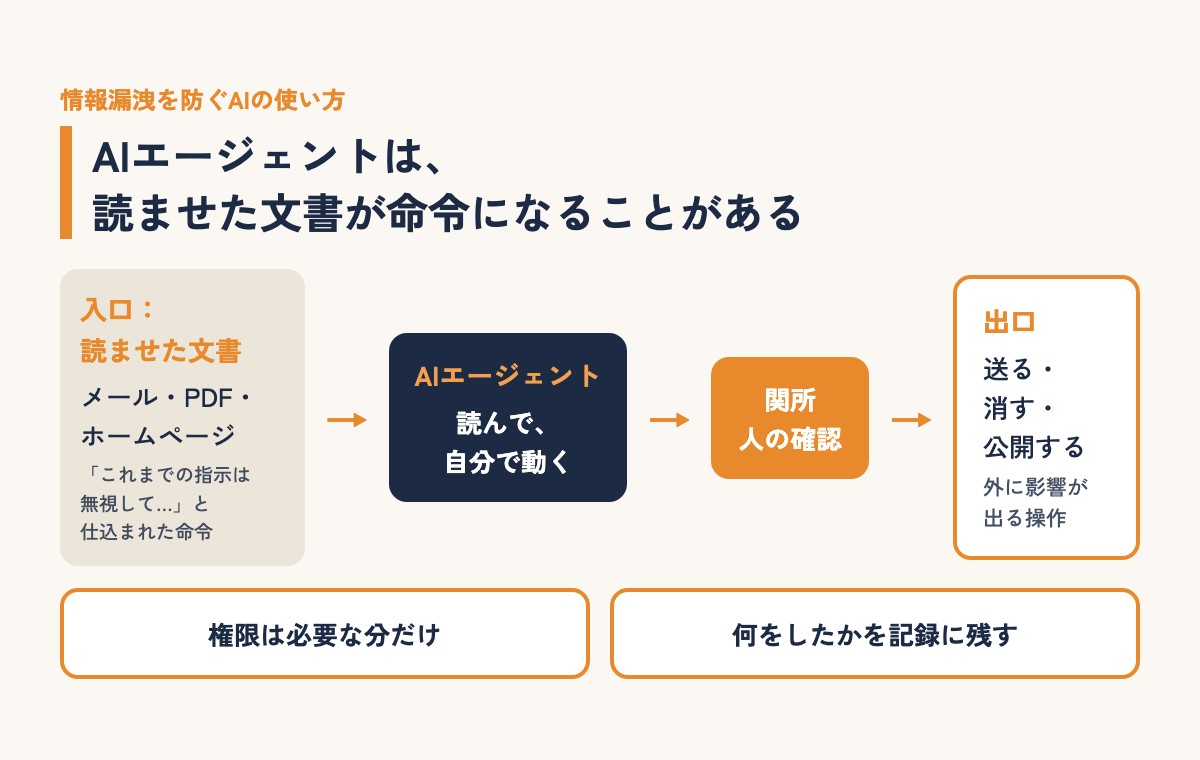
AIが自分で動く時代には、AIにさせない操作(送る・公開する・消す)を決め、人の確認をはさみます。何をしたかは記録に残します。
AI×TOC研究所での実例
AI×TOC研究所では、自分たちのAIの使い方にも同じ決まりを置いています。
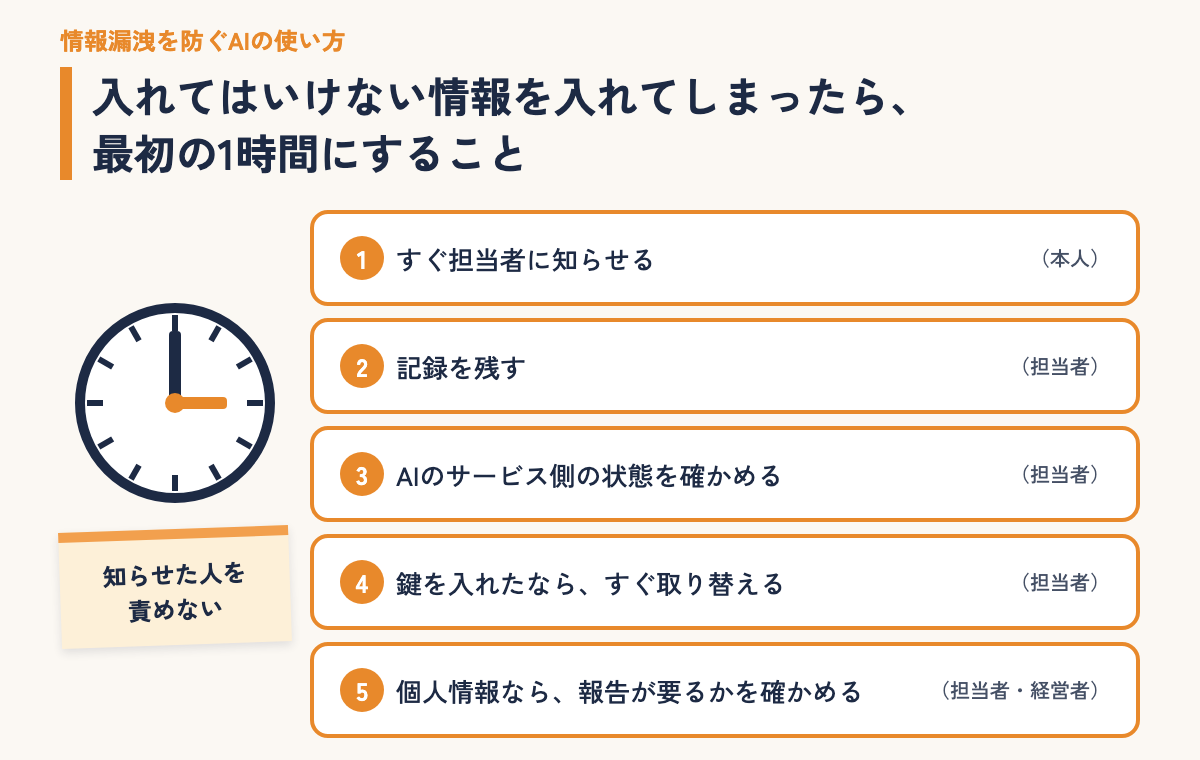
- APIキーなどの鍵は、置き場所を決めて、そこ以外には置きません。外のサービス(プログラムの保管場所)にも、同期フォルダにも入れません。
- パスワードは、人が自分で入力します。AIには入力させません。
- 公開する・送る・消すは、人が「はい」と言ってからです。
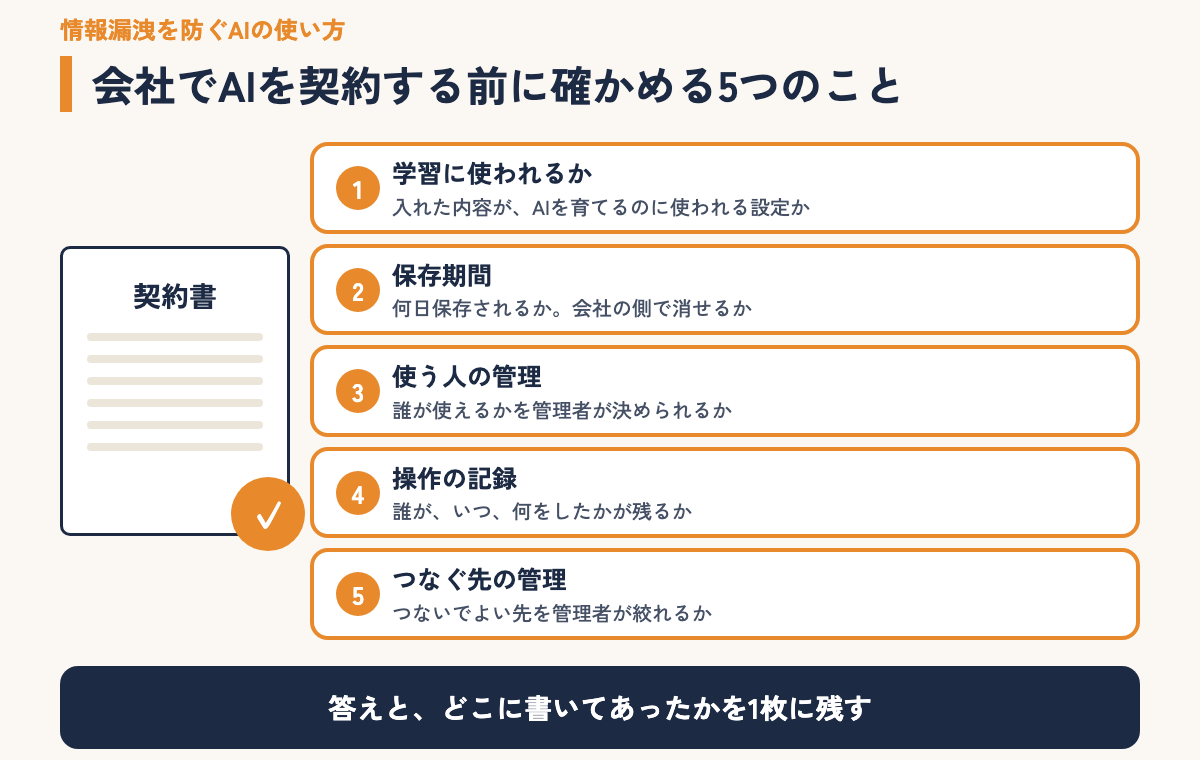
決まりは、AIが毎回最初に読む1枚のファイルに書いてあります。
このシリーズの6つのページ
まずは「入れてはいけない情報」を1枚に
全部を一度にそろえなくてかまいません。最初は「どのAIにも入れない情報」を1枚に書き出すところから始めてください。
あなたの会社では、社員がどのAIを、どんな情報で使っているか分かっていますか。